Dozor: пароль не вслепую
Когда программе нужны права администратора, система просит пароль. Dozor объясняет, кто просит и зачем, чтобы вы не вводили пароль вслепую.
Зачем он нужен
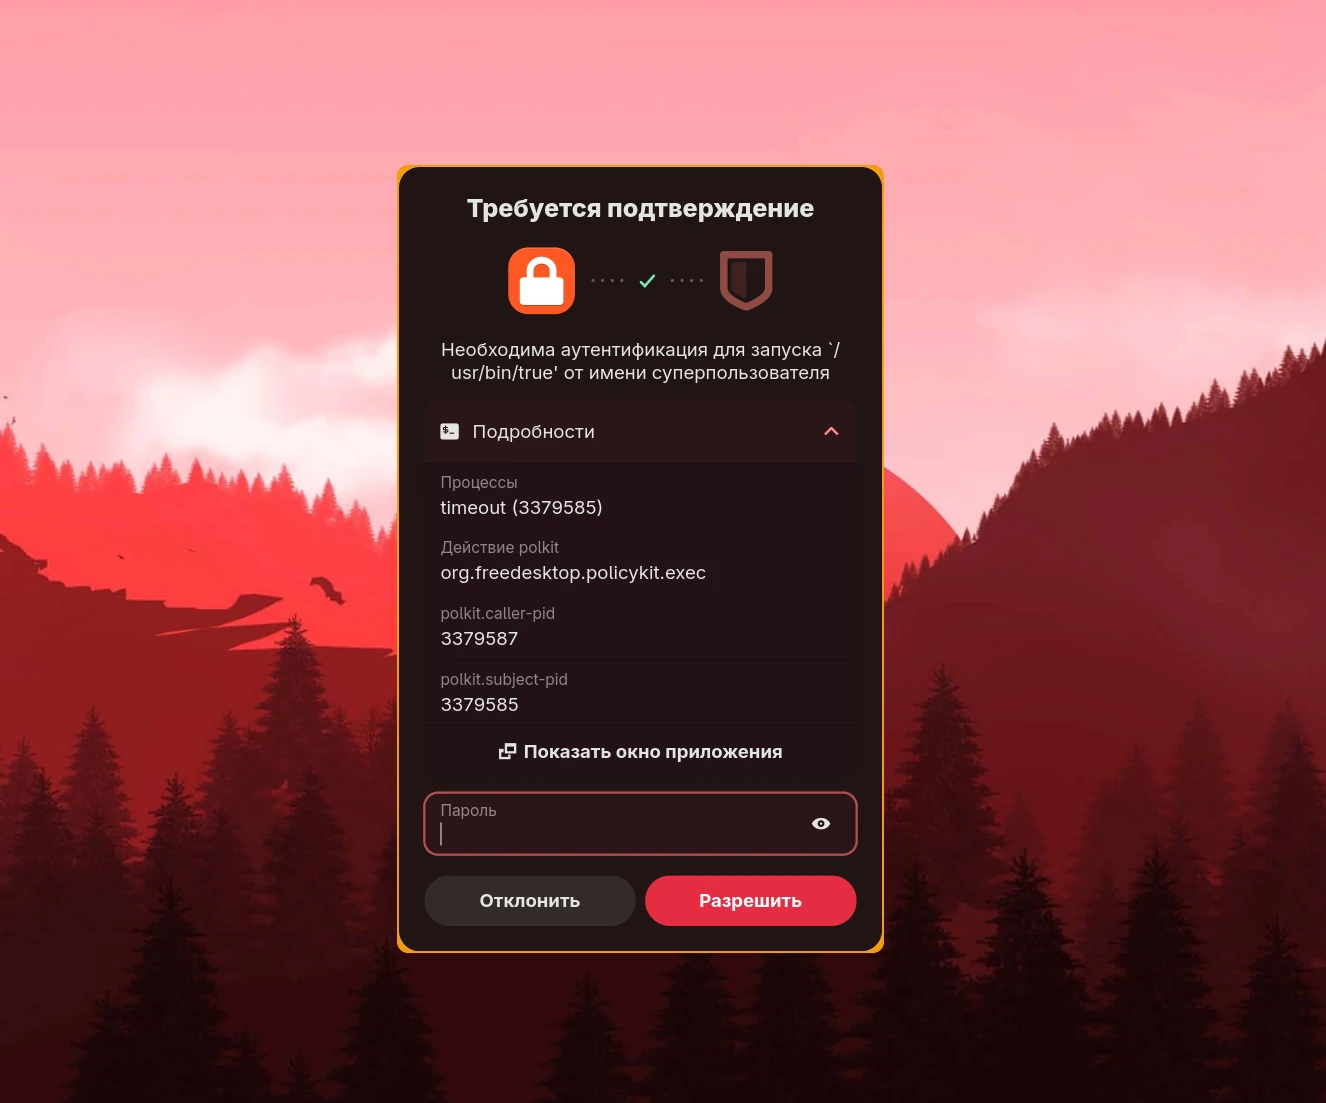
Права администратора нужны для опасных действий: установка пакетов, смена настроек системы, команда sudo в терминале. Обычное окно запроса пароля мало что объясняет: просто «введите пароль». Dozor это агент polkit с человеческим лицом: он показывает окно с данными о запросе. Вы видите, что именно сейчас произойдёт, и решаете осознанно.
Что показывает окно
- Кто просит: какая программа запрашивает права и из какого каталога она запущена.
- Что делает: команда
sudoцеликом или действие polkit. - Откуда пришло: кнопка перехода к окну приложения-источника, например к терминалу, из которого запущен
sudo. - Как подтвердить: пароль, отпечаток пальца и другие способы, если они настроены.
Это безопасно?
Dozor только показывает информацию. Саму проверку пароля по-прежнему выполняет штатный механизм polkit через системный помощник, Dozor пароли не хранит и не сравнивает. Контекст для sudo (команда, процесс, каталог, терминал) приходит из короткоживущего файла: если он старше 20 секунд, его не показывают. Он нужен только для отображения.
Как это устроено
| Что | Где |
|---|---|
| Агент | /usr/libexec/dozor/agent.py, Python, GTK4 и libadwaita |
| Служба | пользовательская dozor.service, стартует вместе с графическим сеансом и перезапускается сама |
| Действие polkit | ru.toxblh.dozor.sudo |
Проверить, что агент работает: systemctl --user status dozor. Для проверки окна выполните в терминале sudo true: появится окно Dozor с командой. Подробности: Dozor в документации.
Ссылки
Dozor написан toxblh и распространяется как отдельный открытый проект на ALT Linux Space.